ホーム » コンピュータ
「コンピュータ」カテゴリーアーカイブ
最近の投稿
 watchOS 27 β で旧暦表示2026-09-08お試しで Apple Watch に watchOS 27 […]
- SSD のエラーは firmware バグ2026-09-03サーバの SSD のトラブル検出で smartd […]
 人間ドック2日コース2026-09-029/1,2 […]
- raspberry-pi5 の導入2026-08-30ReadyNAS に debian/forky をインストールし、DHCP, DNS […]
- 新型コロナに感染2026-08-21
watchOS 27 β で旧暦表示
お試しで Apple Watch に watchOS 27 βを入れたけど、スマートスタックにカレンダーが表示されると、旧暦表示してくれる。βのバグだろうけど直してね。Apple Watch の カレンダーの他の暦を、iPhoneの反映を外し、カスタムで他の暦オフ(最初からオフなのに旧暦表示になってる)で元通り。
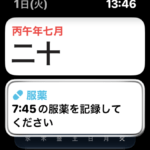
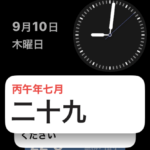
9/10(水) 、Apple Watch 12 の発表と共に、watchOS 27 β も更新がかかった。んで、飽きもせず旧暦復活。改めて、他の暦オフ(最初からオフのはずなのに)
SSD のエラーは firmware バグ
サーバの SSD のトラブル検出で smartd を運用しているけど、下記のように平常温度から、瞬発的な高温が記録されるトラブル。
$ sudo smartctl -a /dev/nvme0
:
Device: /dev/nvme0, Critical Warning (0x02): Temperature
Device info:
Samsung SSD 980 1TB, S/N:S649NF0R884403D, FW:1B4QFXO7, 1.00 TB
調べてみると、SSD のファームウェアのバグが原因という情報が見つかる。
対処法: Samsung公式が配布している「Samsung NVMe SSD Firmware」から、ISOイメージ(Linux用ファームウェア更新ツール)をダウンロードし、最新ファームウェアへアップデートしてください。アップデート後にシステムを再起動すると、誤検知が発生しなくなります。
ダウンロードした .iso ファイルを Rufas などで起動ディスクを作って、USB ブートさせればいいらしい。週末にでも適用するか。
firmware update 完了
$ sudo smartctl -a /dev/nvme0
:
Model Number:          Samsung SSD 980 1TB
Serial Number:         S649NF0R884403D
Firmware Version:      3B4QFXO7
無事に更新できたかな。
raspberry-pi5 の導入
ReadyNAS に debian/forky をインストールし、DHCP, DNS の多重化を行ったが、お下がりの機器だったので HDD のエラーが発生したり、異音がして OS が気絶したりと、安定運用とはできなかった。
しかたがないので、Raspberry-Pi5 で運用することにした。
標準の debian/trixie 64bit でインストールしてひとまず運用の確認をして、早々に debian/forky にアップグレードとした。
bsdextrautils のパッケージインストールで、他のパッケージとの重複で上書きが発生するとのことで、アップグレードに失敗した。しかたがないので、問題のないパッケージをすべてアップグレードを終わらせてから、force-overwrite オプションで無理やりアップグレードを終わらせて、無事 debian/forky に移行を終えることができた。
最終目標は、raspberry-pi3 で動いている TV, CATVSTB など入力切替などで運用している機能を移行させたい。
readynas pro 2のシリアル
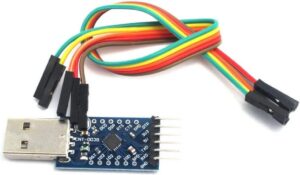
ReadyNAS Pro2 に debian/forky をシリアルコンソールを使ってインストールしたけど、再起動に失敗。再起動時にエラーが出た様子。
改めてシリアルコンソールで起動させると、fsck に失敗していた。今後もシリアルコンソールを使う機会がありそうなので、メモ。
3.3V or 5V USB Serial 9600 bps
Ready NAS Pro 2       8bit no-parity
 4   3   2   1        1bit parity
GND RX   TX  +5V      no Flow-control
 |    \/
 |    /\
GND RX   TX  +5V +3.3 DTR
CP2104 Serial USB
$ brew install minicom
$ minicom -D /dev/tty.usbserial-XXXX -b 9600 -8 -o
macOS は、CP210x ドライバが標準組み込み
Silicon Labs 公式: CP210x USB to UART Bridge VCP Drivers
readynas の運用開始と DNS,DHCPの多重運用
NETGEAR の ReadyNAS Pro 2 を入手。readynas の 正規 OS は、バージョンが古く debian ベースの でも samba などが古いプロトコルしか使えないので、便利な使い方ができない。
このため、Serial ポートを使って debian/forky をインストール。
サーバを運用していると、ネットワークの設定を間違って DNS, DHCP を止めてしまうと、自宅ネットワークが全滅する。 Raspberry-Pi で DNS セカンダリサーバなどを動かしていたけど、この readynas のサーバで多重サーバ構成にしたい。
DNS のキャッシュサーバ運用
まずは、DNS (bind9)のセカンダリ運用。
((( /etc/bind/named.conf.local )))
zone "tsaitoh.net" {
        type slave ;
        file    "db.tsaitoh.net.slave";
        masters {
                192.168.xx.yy;
        };
};
((( /etc/bind/named.conf.options )))
acl     internal-network {
        ::1;
        127.0.0.1;
        192.168.xx.0/24;
};
options {
        directory "/var/cache/bind";
        forwarders      { 192.168.xx.yy;    };
        allow-query     { internal-network; };
        allow-recursion { internal-network; };
        dnssec-validation auto;
        listen-on       { any; };
        allow-transfer  { none; };
};
DHCP のホットスタンバイ運用
続いて、DHCP の多重化。最近まで isc-dhcp-server を使っていたけど、kea-dhcp4-server に切り替えていたが、kea-dhcp4-server では、hot-standby 構成を組めるので、設定。2台の DHCP サーバは、8000 ポートで相互に死活状態を確認し、相手が機能していないと、自身が DHCP 処理を行う。
((( /etc/kea/kea-dhcp4.conf )))
    "hooks-libraries": [
      {
          "library": "/usr/lib/x86_64-linux-gnu/kea/hooks/libdhcp_lease_cmds.so",
          "parameters": { }
      },
      {
          "library": "/usr/lib/x86_64-linux-gnu/kea/hooks/libdhcp_ha.so",
          "parameters": {
              "high-availability": [ {
                  "this-server-name": "プライマリホスト名",  // セカンダリの設定ではセカンダリホスト名を記入
                  "mode": "hot-standby",
                  "heartbeat-delay": 1000,
                  "max-response-delay": 10000,
                  "max-unacked-clientsets": 5,
                  "peers": [
                      {
                          "name": "プライマリホスト名",
                          "url": "http://192.168.xx.yy:8000",
                          "role": "primary"
                      },
                      {
                          "name": "セカンダリホスト名",
                          "url": "http://192.168.xx.zz:8000",
                          "role": "standby"
                      }
                  ]
              } ]
          }
      },
    ],
これで、メインサーバにトラブルがあっても、自宅内ネットワーク全滅は避けられる。
ssh 多段login
slogin の作業で、中継サーバにログインして、その先のサーバに接続することは多いけど、それを1コマンドでこなす方法ってあったんだ。
$ ssh -J user@中継サーバ user@ターゲット
$ vi ~/.ssh/config
Host 中継サーバ
     HostName  中継サーバホスト名
     User      ユーザ名

Host ターゲット
     HostName  ターゲットホスト名
     User      ユーザ名
     ProxyJump 中継サーバ

$ ssh-copy-id ターゲット
$ slogin ターゲット
Geminiで朝のお天気報告
お遊びで、朝の起床にあわせて、Gemini を使って天気の報告するように設定したけど、先日プログラム作りでGemini を使ったら、AI利用の無料枠を使い切ったようで、プログラムが動かなくなってる。
chronyからntpd-rsに変更&断念
タイムサーバーを ntpsec から chrony に変更したけど、最近は Rust で作られた ntpd-rs がある。
ただし、現時点では正式の time-daemon のパッケージではないため、Gemini の指示にしたがいインストール後に ntpd-rs を正式 time-daemon に見せるダミーパッケージをインストール。
ntpd-rs の設定
設定ファイルは、ntpsec や chrony に比べてシンプル。
$ cat /etc/ntpd-rs/ntp.toml
[observability]
log-level = "info"
observation-path = "/var/run/ntpd-rs/observe"

# 近い信頼できるNTPサーバ (通常のUDP NTP)
[[source]]
mode = "server"
address = "ntp.ttn.ne.jp"
[[source]]
mode = "server"
address = "ntp.nict.jp"
[[source]]
mode = "pool"
address = "jp.pool.ntp.org"
count = 2

# Use NTS by default (セキュアなNTSサーバー)
[[source]]
mode = "nts"
address = "1.ntp.ubuntu.com"
[[source]]
mode = "nts"
address = "2.ntp.ubuntu.com"
[[source]]
mode = "nts"
address = "ntp-bootstrap.ubuntu.com"
[[source]]
mode = "nts"
address = "time.cloudflare.com"
[[server]]
listen = "[::]:123"
[[server]]
listen = "0.0.0.0:123"

[synchronization]
single-step-panic-threshold = 1800
startup-step-panic-threshold = { forward="inf", backward = 86400 }

$ ntp-ctl status
Synchronization status:
Dispersion: 0.000082s, Delay: 0.015811s
Stratum: 2

Sources:
1.ntp.ubuntu.com:4460/185.125.190.122:123 [NTS] (8): -0.009390±0.497491(±0.247497)s
poll interval: 16s, missing polls: 1
root dispersion: 0.000626s, root delay:0.005386s
NTS cookies: 7/8 available
2.ntp.ubuntu.com:4460/185.125.190.123:123 [NTS] (9): -0.007995±0.005547(±0.232832)s
poll interval: 16s, missing polls: 0
root dispersion: 0.000717s, root delay:0.005508s
NTS cookies: 8/8 available
:
ntpd-rs のサーバ化で断念
ntpd-rs は正しく動いているけど、自宅内ネットワークで動機させるためのサーバ機能が動いていない。
Servers:
0.0.0.0:123: received 0, accepted 0, errors 0
    denied 0, nts nak 0, rate limited 0, ignored 0
[::]:123: received 0, accepted 0, errors 0
    denied 0, nts nak 0, rate limited 0, ignored 0
“$ sudo ss -anup | grep :123″などを実行したけど、0.0.0.0:123 などが見えない。ntpd-rs がサーバ機能を動かしていないみたい。現時点では ntpd-rs ダメだな。今回は 断念。chrony に戻す。
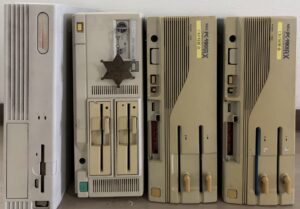
PC9801RX,EPSON-PC286
ベトナムの接続許可
インターンシップ引率でベトナム行き…
夏に備え、出先で自宅サーバ接続ができないのも困るので、GEOIP 情報による FireWall 設定での ipset テーブルで ベトナムの接続許可を行う。
Google 検索